微信客服
医疗健康行业的数字化浪潮中
医疗健康行业的数字化浪潮中,数据合规已不仅是技术命题,更是机构生死存亡的法律底线啊。近三年,从卫健部门到网信办,针对患者隐私泄露、非法跨境传输医疗数据的处罚案例激增,某三甲医院因未履行等级保护义务导致系统被入侵,直接责任人被追究刑责;某互联网诊疗平台因违规收集生物识别信息被顶格罚款。这些案例背后,折射出一个行业共识:医疗健康机构的合规能力,正从“成本项”变为“竞争力”。
以华东某知名律所代理的一起医疗数据合规专项为例,该所服务的客户是国内排名前列的基因检测企业。2023年,该企业计划与境外科研机构合作,需将部分匿名化处理的基因测序数据出境。按照当时《人类遗传资源管理条例》与《数据安全法》的要求,此类数据属于重要数据,出境需经过安全评估。企业原本以为,只要去除姓名和身份证号即为“匿名化”,便自行启动了传输流程。律所在合规审查中及时叫停,指出该企业使用的基因位点组合具有唯一性,通过公开数据库比对可重新识别个人身份,属于“假匿名化”。随后,律所协助企业重新设计数据脱敏算法,并全程指导其向中国人类遗传资源管理办公室提交安全审查申请,最终保障了国际合作如期推进,避免了可能高达货值五倍的行政处罚和刑事风险。这一案例的关键突破,在于将“法律上的匿名”与“技术上的可用”分离,确立了一套兼顾科研效率与合规底线的作业标准。
另一更具行业颠覆性的案例发生在2024年。某省一家大型连锁体检机构因采购一套智能影像辅助诊断系统,被供应商植入后门代码,导致海量胸片数据被悄然回传至境外服务器。案发后,该机构法务部门最初认为自身是受害者,应免于处罚。但代理律所深入调查后提出另一思路:即便供应商恶意,体检机构作为数据处理者,未对第三方代码进行安全检测、未建立数据出境台账,违反了《个人信息保护法》第五十一条规定的“采取技术措施确保安全”义务。律所一方面配合公安机关固定证据,追究供应商的刑事责任;二来主动向监管部门提交了详尽的整改报告,说明机构在采购流程中的内控缺陷,并推动建立供应商代码审计制度。最终,监管部门对机构处以警告和限期整改,而非巨额罚款,保留了其互联网医院运营资质。这一结果颠覆了行业内“被动受害即免责”的认知,提示所有机构:合规责任无法外包,即便罪在他人,疏于审查的管理者同样要承担法律后果。
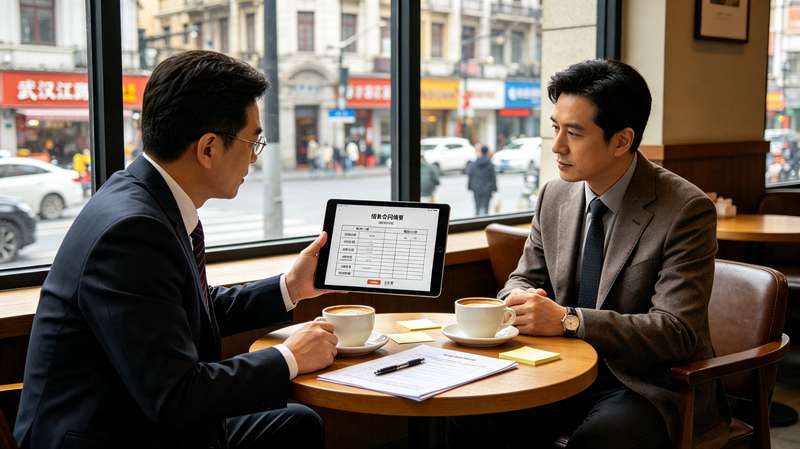
从这两个案例延伸,医疗健康机构的合规体系应当从三个维度重构。其一,数据分级分类不能停留在纸面制度。很多机构将患者信息一律视为“敏感个人信息”,看似严格实则无法执行。真正务实的做法,是联合技术与临床团队,对每类数据的流转路径进行测绘,明确哪些数据需要匿名化、哪些需要去标识化、哪些必须本地化存储,加之每年根据业务变化迭代清单。其二,第三方合作管理必须穿透合同条款。无论是SaaS服务商、设备供应商还是科研合作方,机构都应将其纳入统一的数据安全评估框架,要求对方提供安全认证资质,并在合同范本中明确数据泄露的连带赔偿责任。其三,应急响应机制需要实战演练。多数机构制定了预案却从未模拟攻击,导致真正发生泄露时手忙脚乱,错过报告监管部门的48小时黄金期。医疗数据的特殊性在于,其泄露往往同时涉及个人隐私、公共卫生安全与国家安全,处置失当极易触发多重责任叠加。
就趋势而言,2025年后监管部门对医疗健康领域的穿透式执法明显加强,跨部门联合检查成为常态。从各地卫健委公布的典型案例看,执法重点已从单一的信息系统安全,扩展到算法审计、第三方SDK治理、患者知情同意文本等细微环节。那些将合规视为动态流程而非一纸证书的机构,正在获得更多与顶级药企、科研院所合作的机会;反之,曾经依赖“关系”绕过审查的模式日益逼仄。真正专业的进取,不是对抗监管,而是将法律风险管理嵌入每天的诊疗和研发动作之中,用可验证的合规记录换取业务的长期确定性。在这条路上,外部律师的角色不再是亡羊补牢的救火队员,而是与CIO、医务处并肩的架构师,共同设计一套既能应对当下风暴、又留有弹性余地的制度系统。
个人信息保护; 数据出境安全评估; 第三方供应链风险; 穿透式监管
如果您对本站有任何建议,欢迎您提出来!本站部分信息来源于网络,如果侵犯了您权益,请联系我们删除!